- Blog
- Tech Knowledge
เมื่อ PHP, Node.js และ GitLab พบช่องโหว่พร้อมกัน องค์กรควรปรับตัวอย่างไรในยุค AI
เมื่อ PHP, Node.js และ GitLab พบช่องโหว่พร้อมกัน องค์กรควรปรับตัวอย่างไรในยุค AI
By Nipa C. (Nipa Cloud)
Published : November 4, 2026
Time : 5 min read
- เกิดอะไรขึ้นกับ PHP, Node.js และ GitLab?
- ย้อนดูช่องโหว่สำคัญในช่วง 5 ปีที่ผ่านมา
- ทำไมช่วงนี้จึงเห็นข่าวช่องโหว่บ่อยขึ้น?
- เมื่อพบช่องโหว่ ไม่ได้หมายความว่าทุกระบบถูกโจมตีแล้ว
- ผู้ให้บริการและเจ้าของระบบควรปรับตัวอย่างไร?
- ผู้ใช้บริการควรทำอย่างไรเมื่อติดตามข่าวช่องโหว่?
- เพิ่มการป้องกันเว็บแอปพลิเคชันด้วย Managed WAF
- ความปลอดภัยในยุค AI ต้องพร้อมปรับตัวอยู่เสมอ
- คำถามที่พบบ่อยเกี่ยวกับช่องโหว่และความปลอดภัยของเว็บไซต์
ในเดือนตุลาคม 2026 ข่าวช่องโหว่ความปลอดภัยใน PHP, Node.js และ GitLab ได้รับความสนใจอย่างมาก เพราะเทคโนโลยีเหล่านี้เป็นส่วนประกอบสำคัญของเว็บไซต์ แอปพลิเคชัน และกระบวนการพัฒนาซอฟต์แวร์ขององค์กรทั่วโลก สำหรับผู้ให้บริการระบบ IT ข่าวเช่นนี้หมายถึงการเร่งตรวจสอบว่าโครงสร้างพื้นฐานของตนได้รับผลกระทบหรือไม่ ต้องอัปเดตระบบใดก่อน และมีสัญญาณการโจมตีเกิดขึ้นแล้วหรือยัง ขณะที่ผู้ใช้บริการอาจกังวลว่าข้อมูลส่วนตัวหรือบริการที่ใช้อยู่มีความเสี่ยงเพียงใด
ขณะเดียวกัน AI กำลังเข้ามามีบทบาททั้งในการค้นหาช่องโหว่ การพัฒนาซอฟต์แวร์ และการโจมตี ทำให้องค์กรต้องเตรียมพร้อมรับมือกับความเสี่ยงไซเบอร์อย่างต่อเนื่อง ทั้งการทำความเข้าใจผลกระทบของช่องโหว่ การจัดลำดับความสำคัญในการแก้ไข และการสื่อสารกับผู้ใช้บริการอย่างชัดเจน
เกิดอะไรขึ้นกับ PHP, Node.js และ GitLab?
แม้ทั้งสามชื่อจะปรากฏในข่าวช่วงเวลาใกล้เคียงกัน แต่มีบทบาทต่างกันในระบบ IT โดย PHP เป็นภาษาโปรแกรม Node.js เป็นสภาพแวดล้อมสำหรับรัน JavaScript และ GitLab เป็นแพลตฟอร์มสำหรับจัดการซอร์สโค้ดและกระบวนการพัฒนาซอฟต์แวร์ ช่องโหว่ที่พบจึงมีสาเหตุ เงื่อนไข และผลกระทบแตกต่างกัน การประเมินความเสี่ยงจึงต้องพิจารณารายละเอียดของแต่ละเทคโนโลยีควบคู่กับลักษณะการใช้งานจริง
PHP: ช่องโหว่ในส่วนประมวลผลของภาษา
เมื่อวันที่ 21 ตุลาคม 2026 โครงการ PHP ได้เผยแพร่การแก้ไขช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 ซึ่งเป็นที่รู้จักร่วมกันในชื่อ PHP2Shell ช่องโหว่อยู่ในส่วนประมวลผลของ PHP และในสภาพแวดล้อมที่เข้าเงื่อนไข อาจเปิดทางให้ผู้โจมตีส่งคำขอเพื่อรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องเข้าสู่ระบบ ความเสี่ยงจึงไม่ได้จำกัดอยู่ที่แอปพลิเคชันหรือ Framework ใด Framework หนึ่ง
ผู้ดูแลควรตรวจสอบ PHP ที่ใช้งานจริงทั้งบนเซิร์ฟเวอร์และใน Container รวมถึงแพ็กเกจจากผู้จัดจำหน่ายระบบปฏิบัติการ แล้วอัปเดตเป็นรุ่นที่ได้รับการแก้ไขตามคำแนะนำของผู้จัดจำหน่าย เนื่องจากการอัปเดตแอปพลิเคชันเพียงอย่างเดียวอาจไม่เพียงพอ หากตัว PHP Runtime ยังไม่ได้รับการแก้ไข อ่านรายละเอียดเพิ่มเติมได้จากบทความ PHP2Shell ของ GitLab
Node.js: ความเสี่ยงขึ้นอยู่กับวิธีที่แอปพลิเคชันใช้งาน
Node.js เผยแพร่ Security Release เมื่อวันที่ 21 ตุลาคม 2026 เพื่อแก้ไขช่องโหว่หลายรายการ หนึ่งในนั้นคือ CVE-2026-111497 ในตัวถอดรหัสข้อมูลบีบอัด Brotli หากแอปพลิเคชันนำข้อมูล Brotli ที่ผู้โจมตีควบคุมได้มาถอดรหัสผ่านส่วนที่ได้รับผลกระทบ ช่องโหว่อาจทำให้กระบวนการทำงานผิดพลาด ข้อมูลในหน่วยความจำรั่วไหล หรือเกิดการรันโค้ดจากระยะไกลได้
อย่างไรก็ตาม การใช้ Node.js ไม่ได้หมายความว่าทุกระบบถูกโจมตีได้ในลักษณะเดียวกัน ผู้ดูแลต้องพิจารณาทั้งเวอร์ชันและเส้นทางการรับข้อมูลของแอปพลิเคชัน โดย Node.js ได้เผยแพร่รุ่นแก้ไขสำหรับสาย 22.x, 24.x และ 26.x แล้ว สามารถตรวจสอบรายละเอียดและรุ่นที่ได้รับการแก้ไขได้จากประกาศ Node.js Security Releases
GitLab: ความเสี่ยงต่อแพลตฟอร์มพัฒนาซอฟต์แวร์
GitLab ได้ออก Critical Patch เมื่อวันที่ 21 ตุลาคม 2026 เช่นกัน โดยหนึ่งในช่องโหว่สำคัญคือ CVE-2026-110264 ซึ่งภายใต้เงื่อนไขที่กำหนดอาจเปิดทางให้ผู้ที่ยังไม่ได้ยืนยันตัวตนรันโค้ดบน GitLab Server ได้ เนื่องจาก GitLab อาจเก็บซอร์สโค้ด การตั้งค่าโครงการ และเชื่อมต่อกับกระบวนการ Deploy ระบบ การดูแลความปลอดภัยของแพลตฟอร์มพัฒนาจึงเป็นส่วนสำคัญของการปกป้องบริการปลายทางด้วย
GitLab แนะนำให้ผู้ดูแลระบบแบบ Self-Managed อัปเดตโดยเร็วตามรุ่นและเส้นทางอัปเกรดที่รองรับ ส่วน GitLab.com ได้รับการติดตั้งแพตช์แล้วตามประกาศของ GitLab ผู้ดูแลสามารถตรวจสอบรายละเอียดเพิ่มเติมได้จากประกาศ GitLab Critical Patch Release
ย้อนดูช่องโหว่สำคัญในช่วง 5 ปีที่ผ่านมา
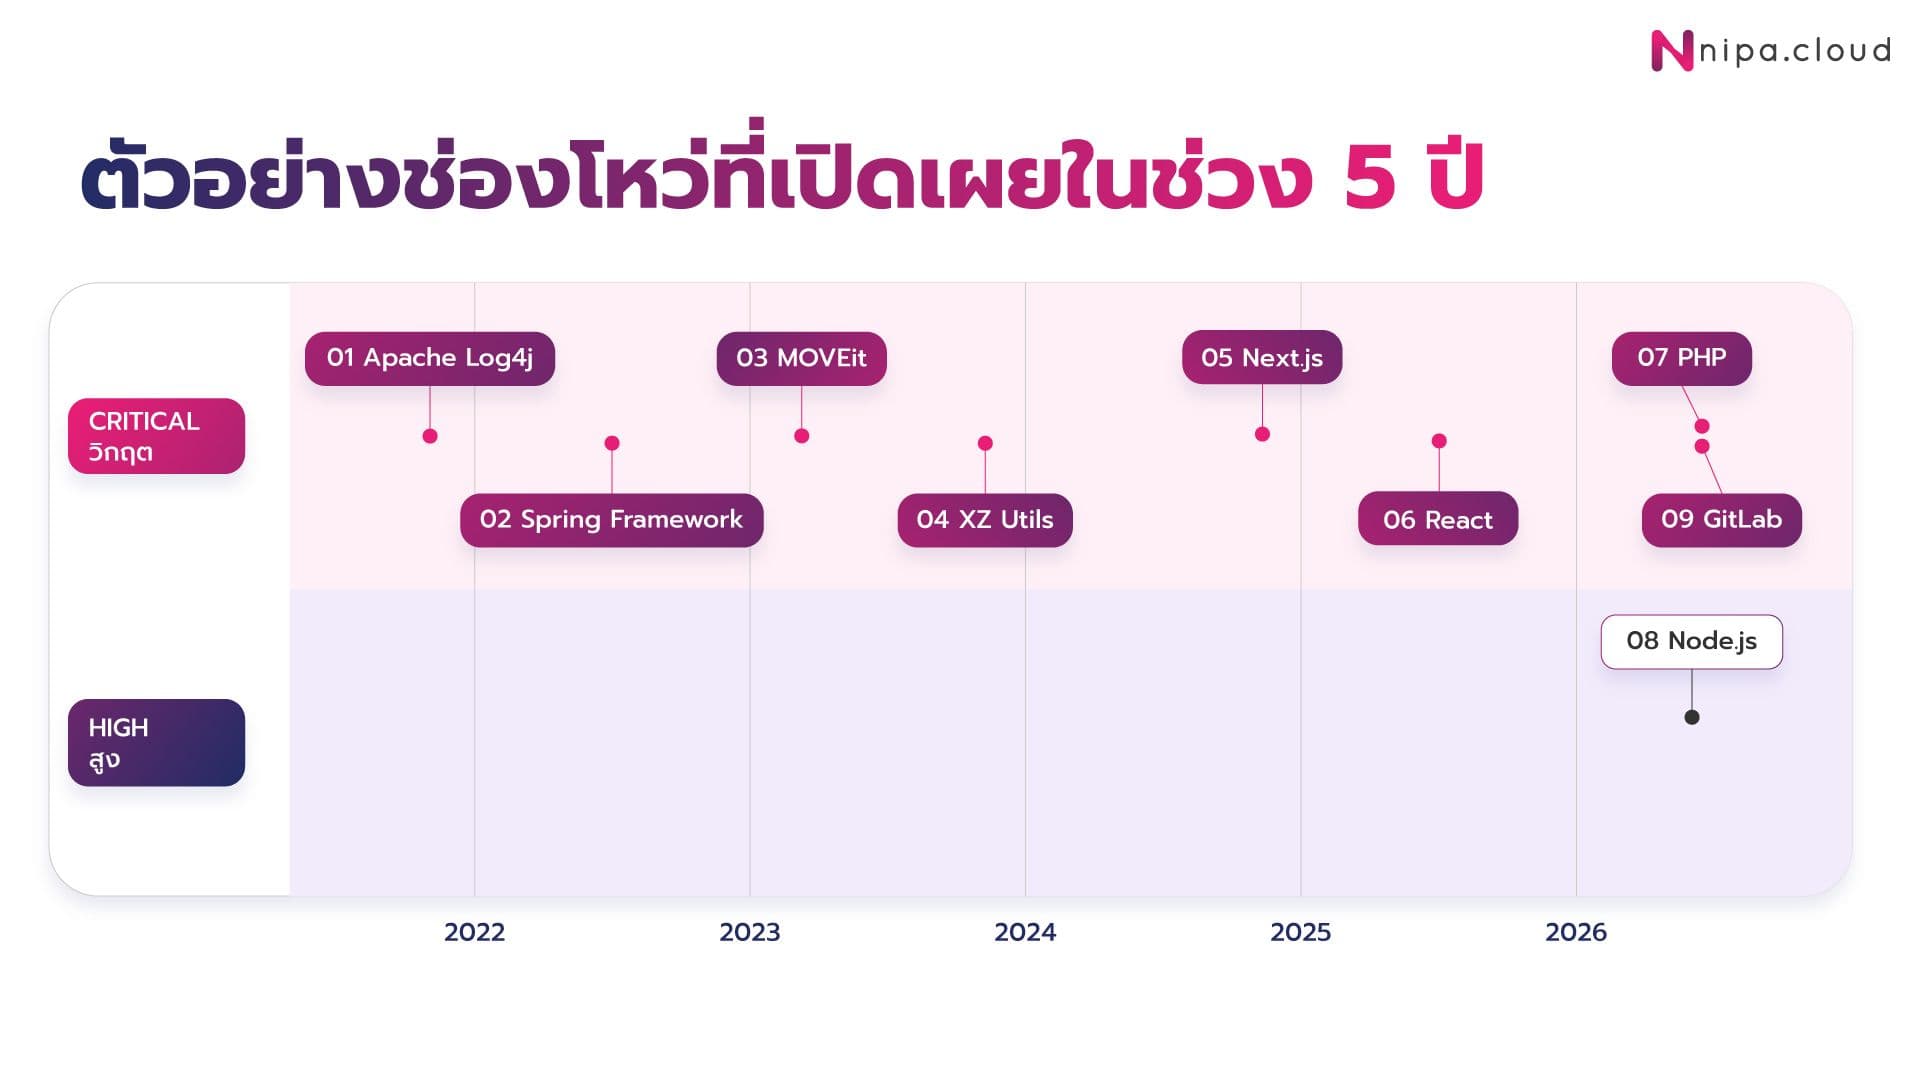
ตลอด 5 ปีที่ผ่านมา มีการเปิดเผยช่องโหว่สำคัญในซอฟต์แวร์ที่องค์กรใช้งานอย่างต่อเนื่อง ตั้งแต่ไลบรารีและ Framework ไปจนถึง Runtime และแพลตฟอร์มพัฒนาซอฟต์แวร์ กราฟประกอบบทความแสดงตัวอย่างช่องโหว่ที่คัดเลือกตามวันที่ประกาศหรือเปิดเผย และระดับความรุนแรงที่ระบุในแหล่งข้อมูลของแต่ละรายการ โดยมีรายละเอียดดังตารางต่อไปนี้
| ลำดับ | วันที่ประกาศหรือเปิดเผย | บริการ / ซอฟต์แวร์ | CVE และแหล่งข้อมูล |
|---|---|---|---|
| 01 | 10 ธ.ค. 2021 | Apache Log4j | CVE-2021-44228 — Log4Shell |
| 02 | 31 มี.ค. 2022 | Spring Framework | CVE-2022-22965 — Spring4Shell |
| 03 | 31 พ.ค. 2023 | MOVEit Transfer | CVE-2023-34362 |
| 04 | 29 มี.ค. 2024 | XZ Utils | CVE-2024-3094 |
| 05 | 21 มี.ค. 2025 | Next.js | CVE-2025-29927 |
| 06 | 3 ธ.ค. 2025 | React Server Components | CVE-2025-55182 — React2Shell |
| 07 | 21 ต.ค. 2026 | PHP | CVE-2026-109618 และ CVE-2026-109619 — PHP2Shell |
| 08 | 21 ต.ค. 2026 | Node.js | CVE-2026-111497 |
| 09 | 21 ต.ค. 2026 | GitLab CE/EE | CVE-2026-110264 |
บางช่วงมีประกาศหลายรายการในเวลาใกล้เคียงกัน เช่น PHP, Node.js และ GitLab ในเดือนตุลาคม 2026 ทำให้องค์กรต้องพร้อมตรวจสอบผลกระทบและจัดลำดับการแก้ไขหลายระบบพร้อมกัน อย่างไรก็ตาม กราฟนี้แสดงเพียงตัวอย่างที่คัดเลือก ไม่ใช่จำนวน CVE ทั้งหมด จึงไม่สามารถใช้ยืนยันได้ว่าความถี่โดยรวมเพิ่มขึ้น ส่วนตำแหน่งของจุดภายในแต่ละแถบ Severity ถูกขยับเพื่อให้อ่านป้ายได้ชัดเจน และไม่ได้แทนคะแนน CVSS
ทำไมช่วงนี้จึงเห็นข่าวช่องโหว่บ่อยขึ้น?
การพบช่องโหว่หลายรายการในช่วงเวลาใกล้กันอาจทำให้รู้สึกว่าซอฟต์แวร์ไม่ปลอดภัยมากขึ้น แต่จำนวนข่าวเพียงอย่างเดียวยังไม่เพียงพอที่จะสรุปว่าช่องโหว่ทั้งหมดเพิ่มขึ้นเพราะ AI เนื่องจากมีหลายปัจจัยที่ทำให้เราเห็นการค้นพบและการเปิดเผยข้อมูลบ่อยขึ้น ทั้งความซับซ้อนของระบบ ความสามารถในการตรวจสอบโค้ด และการใช้เครื่องมืออัตโนมัติของทั้งฝ่ายพัฒนาและฝ่ายโจมตี
1. ระบบซอฟต์แวร์มีความซับซ้อนและเชื่อมต่อกันมากขึ้น
เว็บไซต์หนึ่งแห่งอาจประกอบด้วยภาษาโปรแกรม Runtime, Framework, ไลบรารี, Container Image, ระบบจัดการฐานข้อมูล และบริการภายนอกอีกหลายส่วน เมื่อพบปัญหาในส่วนประกอบที่มีการใช้งานแพร่หลาย ผลกระทบจึงอาจขยายไปยังหลายแอปพลิเคชันพร้อมกัน นอกจากนี้ ซอฟต์แวร์ที่ใช้งานมานานอาจมีโค้ดเดิมที่ผ่านการเปลี่ยนแปลงมาหลายปี ช่องโหว่บางอย่างจึงอาจซ่อนอยู่เป็นเวลานานก่อนที่จะมีผู้ค้นพบ
2. AI ช่วยให้นักวิจัยตรวจสอบโค้ดได้รวดเร็วขึ้น
AI สามารถช่วยวิเคราะห์โค้ดจำนวนมาก ค้นหารูปแบบที่น่าสงสัย และช่วยนักวิจัยตั้งสมมติฐานเพื่อทดสอบต่อได้เร็วขึ้น ตัวอย่างเช่น GitLab ระบุว่าหนึ่งในการค้นพบช่องโหว่ PHP2Shell เกิดขึ้นระหว่างการตรวจสอบ PHP ที่มี AI ช่วยวิเคราะห์ ขณะที่ประกาศของ Node.js ระบุชื่อ OpenAI Codex Security ในฐานะผู้รายงานช่องโหว่ Brotli
ตัวอย่างเหล่านี้แสดงให้เห็นว่า AI ช่วยเพิ่มความสามารถในการค้นหาได้ แต่ ไม่ได้หมายความว่า AI เป็นผู้สร้างช่องโหว่ดังกล่าว การพบปัญหามากขึ้นอาจเป็นผลจากการตรวจสอบที่มีประสิทธิภาพขึ้นด้วย
3. AI อาจเพิ่มความเร็วให้ทั้งฝ่ายพัฒนาและฝ่ายโจมตี
ในฝั่งพัฒนา AI ช่วยสร้างและปรับแก้โค้ดได้รวดเร็วขึ้น แต่โค้ดที่สร้างขึ้นยังต้องผ่านการตรวจสอบและทดสอบ หากนำไปใช้โดยไม่เข้าใจบริบท อาจเกิดข้อผิดพลาดด้านการตรวจสอบข้อมูล สิทธิ์การเข้าถึง หรือการตั้งค่าความปลอดภัยได้
ในอีกด้านหนึ่ง ผู้โจมตีอาจใช้ระบบอัตโนมัติและ AI ช่วยวิเคราะห์ข้อมูลที่เปิดเผย ค้นหาระบบที่อาจมีความเสี่ยง หรือปรับเปลี่ยนวิธีโจมตีได้เร็วขึ้น องค์กรจึงควรเตรียมพร้อมให้สามารถประเมินและแก้ไขปัญหาได้ทันเวลา โดยไม่ละเลยการตรวจสอบโดยผู้เชี่ยวชาญ
เมื่อพบช่องโหว่ ไม่ได้หมายความว่าทุกระบบถูกโจมตีแล้ว
การประกาศช่องโหว่เป็นสัญญาณให้องค์กรเร่งประเมินความเสี่ยง แต่ไม่ได้ยืนยันว่าทุกเว็บไซต์ที่ใช้เทคโนโลยีนั้นถูกเจาะหรือมีข้อมูลรั่วไหล การประเมินจึงควรพิจารณาสภาพแวดล้อมที่ใช้งานจริง โดยตอบคำถามสำคัญต่อไปนี้
- ระบบใช้เวอร์ชันหรือแพ็กเกจที่ได้รับผลกระทบหรือไม่?
- ฟังก์ชันที่มีช่องโหว่ถูกใช้งานในรูปแบบที่เข้าเงื่อนไขหรือไม่?
- ระบบเปิดให้เข้าถึงจากอินเทอร์เน็ตหรือเครือข่ายใดบ้าง?
- มีแพตช์หรือมาตรการลดความเสี่ยงที่เหมาะสมแล้วหรือยัง?
- มีหลักฐานหรือพฤติกรรมผิดปกติที่ควรตรวจสอบเพิ่มเติมหรือไม่?
คำตอบเหล่านี้ช่วยให้องค์กรจัดลำดับความสำคัญได้ตรงจุด ทั้งการเร่งแก้ไขระบบที่มีความเสี่ยงสูง การตรวจสอบเหตุผิดปกติ และการสื่อสารกับผู้ใช้บริการโดยอ้างอิงข้อเท็จจริง
ผู้ให้บริการและเจ้าของระบบควรปรับตัวอย่างไร?
1. รู้ว่าระบบของตนประกอบด้วยอะไรบ้าง
เริ่มจากจัดทำรายการระบบและส่วนประกอบที่ใช้งานจริง ทั้งเซิร์ฟเวอร์ แอปพลิเคชัน Runtime, Container Image และบริการที่เชื่อมต่อกัน รวมถึงผู้รับผิดชอบแต่ละระบบ เมื่อมีประกาศช่องโหว่ ทีมงานจะสามารถระบุได้เร็วขึ้นว่าเกี่ยวข้องกับระบบใด และประสานงานกับผู้รับผิดชอบเพื่อประเมินผลกระทบได้ทันที แทนการเริ่มค้นหาข้อมูลทั้งหมดในภาวะเร่งด่วน
2. วางกระบวนการอัปเดตและจัดลำดับความเสี่ยง
ติดตามประกาศจากเจ้าของซอฟต์แวร์และผู้จัดจำหน่าย ประเมินความรุนแรงควบคู่กับการเปิดรับจากภายนอกและความสำคัญของระบบ จากนั้นทดสอบและติดตั้งแพตช์ตามความเร่งด่วน
สำหรับระบบที่ใช้ Container ควรตรวจสอบทั้ง Base Image และ Image ที่กำลังรันจริง พร้อมสร้างและ Deploy Image ใหม่เมื่อจำเป็น เพราะการแก้ไขในต้นทางไม่ได้ทำให้ Container ที่รันอยู่ได้รับการอัปเดตโดยอัตโนมัติเสมอไป
3. ใช้มาตรการป้องกันหลายชั้น
นอกจากการอัปเดตซอฟต์แวร์ องค์กรควรจำกัดสิทธิ์และพื้นที่ที่เปิดให้เข้าถึง ใช้ Multi-Factor Authentication สำรองข้อมูล ตรวจสอบ Log และเฝ้าระวังพฤติกรรมผิดปกติ
สำหรับเว็บไซต์และ API สามารถเพิ่ม Web Application Firewall หรือ WAF เพื่อช่วยตรวจสอบและกรองคำขอที่มีลักษณะเสี่ยงก่อนถึงแอปพลิเคชัน โดยประสิทธิภาพขึ้นอยู่กับทราฟฟิกที่ผ่าน WAF กฎที่ใช้งาน และลักษณะของการโจมตี ทั้งนี้ WAF เป็นมาตรการเสริม ไม่ใช่สิ่งทดแทนการติดตั้งแพตช์ เพราะไม่สามารถรับประกันว่าจะตรวจจับทุกเทคนิค หรือป้องกันการโจมตีที่ไม่ได้ผ่านชั้น WAF ได้
4. เตรียมแผนรับมือและสื่อสารเมื่อเกิดเหตุ
หากพบสัญญาณที่อาจเกี่ยวข้องกับการโจมตี ควรมีขั้นตอนสำหรับจำกัดผลกระทบ เก็บหลักฐาน ตรวจสอบขอบเขต และกู้คืนระบบ รวมถึงพิจารณาเปลี่ยนรหัสผ่านหรือกุญแจที่อาจถูกเข้าถึงตามผลการตรวจสอบ ควบคู่กับการสื่อสารให้ผู้ใช้ทราบอย่างชัดเจนว่าองค์กรทราบอะไรแล้ว กำลังตรวจสอบอะไร ผู้ใช้ต้องดำเนินการใด และจะติดตามข้อมูลเพิ่มเติมได้จากช่องทางใด
5. ใช้ AI เป็นผู้ช่วยภายใต้การตรวจสอบ
AI ช่วยค้นหาส่วนประกอบที่อาจได้รับผลกระทบ วิเคราะห์ข้อมูล หรือเสนอแนวทางแก้ไขได้ แต่ผลลัพธ์ยังต้องได้รับการตรวจสอบกับสภาพแวดล้อมจริง โดยเฉพาะก่อนนำโค้ดหรือการตั้งค่าไปใช้งาน องค์กรควรกำหนดแนวทางใช้ AI ที่เหมาะสมกับข้อมูลของตนด้วย เช่น ไม่ส่งรหัสผ่าน กุญแจลับ หรือข้อมูลสำคัญเข้าสู่เครื่องมือโดยไม่มีการประเมินและอนุญาตตามนโยบาย
ผู้ใช้บริการควรทำอย่างไรเมื่อติดตามข่าวช่องโหว่?
ผู้ใช้ทั่วไปอาจไม่สามารถอัปเดตระบบหลังบ้านของผู้ให้บริการได้เอง แต่สามารถลดความเสี่ยงของบัญชีและติดตามสถานการณ์ได้
- ติดตามประกาศจากผู้ให้บริการโดยตรง ตรวจสอบว่าบริการที่ใช้อยู่ได้รับผลกระทบหรือมีคำแนะนำเพิ่มเติมหรือไม่
- เปิดใช้ Multi-Factor Authentication โดยเฉพาะบัญชีอีเมล บัญชีธุรกิจ และบัญชีผู้ดูแลระบบ
- ใช้รหัสผ่านที่ไม่ซ้ำกัน และพิจารณาใช้ Password Manager เพื่อช่วยจัดการ
- ระวังข้อความแอบอ้างเกี่ยวกับช่องโหว่ ผู้โจมตีอาจอาศัยความกังวลส่งลิงก์ปลอมหรือขอข้อมูลเข้าสู่ระบบ ควรเข้าเว็บไซต์ผ่านช่องทางที่รู้จักด้วยตนเอง
- ดำเนินการตามประกาศเมื่อมีเหตุยืนยัน เช่น เปลี่ยนรหัสผ่าน ออกจากระบบทุกอุปกรณ์ หรือทบทวนการเข้าถึงบัญชี หากผู้ให้บริการแจ้งว่าจำเป็น
สำหรับองค์กรที่ใช้บริการ Cloud หรือ SaaS ควรทำความเข้าใจขอบเขตความรับผิดชอบร่วมกันด้วยว่า ส่วนใดผู้ให้บริการดูแล และส่วนใดองค์กรต้องดูแลเอง เช่น บัญชีผู้ใช้ การตั้งค่า แอปพลิเคชัน หรือระบบปฏิบัติการ ขึ้นอยู่กับรูปแบบบริการที่เลือก
เพิ่มการป้องกันเว็บแอปพลิเคชันด้วย Managed WAF
เมื่อรูปแบบการโจมตีเปลี่ยนแปลงรวดเร็ว การมีเครื่องมือป้องกันที่ได้รับการดูแลอย่างต่อเนื่องช่วยลดภาระของทีม IT ได้ โดยเฉพาะองค์กรที่ต้องดูแลเว็บไซต์หรือ API หลายระบบ Managed WAF Service จาก Nipa Cloud เป็นบริการที่ช่วยดูแล Web Application Firewall ผ่าน Cloudflare ครอบคลุมการจัดการกฎ WAF การตรวจสอบสถานะและทราฟฟิก รวมถึงการปรับแต่งกฎให้เหมาะกับการใช้งาน
บริการมีความสามารถที่ช่วยเสริมการป้องกันเว็บแอปพลิเคชัน เช่น การตรวจจับรูปแบบการโจมตีที่พบบ่อย การกำหนด Rate Limiting และการดูข้อมูลทราฟฟิกหรือคำขอที่ถูกบล็อก ทั้งนี้ ความสามารถและขอบเขตการใช้งานขึ้นอยู่กับการตั้งค่าและแผนบริการ สำหรับองค์กรที่กำลังทบทวนความปลอดภัยของเว็บไซต์และแอปพลิเคชัน สามารถปรึกษาทีม Nipa Cloud เพื่อประเมินแนวทางที่เหมาะกับระบบและความเสี่ยงขององค์กร
ความปลอดภัยในยุค AI ต้องพร้อมปรับตัวอยู่เสมอ
ช่องโหว่ในซอฟต์แวร์ที่ได้รับความนิยมเป็นเรื่องที่ต้องให้ความสำคัญ แต่การรับมือไม่จำเป็นต้องเริ่มจากความตื่นตระหนก สิ่งสำคัญคือการรู้จักระบบของตน ติดตามข้อมูลจากแหล่งที่เชื่อถือได้ และมีขั้นตอนประเมิน แก้ไข และสื่อสารอย่างชัดเจน ขณะที่ AI จะยังคงเปลี่ยนวิธีที่เราพัฒนา ตรวจสอบ และปกป้องระบบต่อไป องค์กรที่สามารถใช้ประโยชน์จากเทคโนโลยีนี้ควบคู่กับการตรวจสอบโดยผู้เชี่ยวชาญ การอัปเดตอย่างสม่ำเสมอ และการป้องกันหลายชั้น จะพร้อมรับมือกับความเสี่ยงใหม่ได้ดียิ่งขึ้น
คำถามที่พบบ่อยเกี่ยวกับช่องโหว่และความปลอดภัยของเว็บไซต์
Q: ช่องโหว่ CVE คืออะไร?
A: CVE (Common Vulnerabilities and Exposures) คือระบบระบุหมายเลขสำหรับช่องโหว่ความปลอดภัยที่เปิดเผยต่อสาธารณะ ช่วยให้ผู้พัฒนา ผู้ดูแลระบบ และผู้ใช้บริการอ้างอิงปัญหาเดียวกันได้ตรงกัน หมายเลข CVE เพียงอย่างเดียวไม่ได้บอกว่าระบบขององค์กรได้รับผลกระทบหรือถูกโจมตีแล้ว ต้องตรวจสอบเวอร์ชันและเงื่อนไขการใช้งานประกอบด้วย
Q: PHP2Shell คืออะไร และผู้ใช้ PHP ทุกระบบได้รับผลกระทบหรือไม่?
A: PHP2Shell เป็นชื่อเรียกช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 ที่พบในส่วนประมวลผลของ PHP ผลกระทบขึ้นอยู่กับเวอร์ชัน แพ็กเกจ และการตั้งค่าระบบ ผู้ดูแลควรตรวจสอบ PHP Runtime ที่ใช้งานจริงและอัปเดตตามคำแนะนำของโครงการ PHP หรือผู้จัดจำหน่ายระบบปฏิบัติการ
Q: ช่องโหว่ Node.js และ GitLab ส่งผลต่อเว็บไซต์อย่างไร?
A: ผลกระทบขึ้นอยู่กับช่องโหว่แต่ละรายการและวิธีติดตั้งใช้งาน ตัวอย่างเช่น ช่องโหว่ Brotli ใน Node.js อาจกระทบแอปพลิเคชันที่ถอดรหัสข้อมูลซึ่งผู้โจมตีควบคุมได้ ส่วนช่องโหว่ GitLab อาจกระทบแพลตฟอร์มพัฒนาซอฟต์แวร์ที่ใช้เวอร์ชันและการตั้งค่าที่เข้าเงื่อนไข เจ้าของระบบควรตรวจสอบประกาศของแต่ละโครงการและอัปเดตตามคำแนะนำ
Q: WAF คืออะไร และช่วยป้องกันช่องโหว่เว็บไซต์ได้อย่างไร?
A: Web Application Firewall หรือ WAF ช่วยตรวจสอบและกรองคำขอ HTTP/HTTPS ที่ส่งมายังเว็บแอปพลิเคชันตามกฎที่กำหนด จึงอาจช่วยลดความเสี่ยงจากรูปแบบการโจมตีบางประเภทได้ ผลลัพธ์ขึ้นอยู่กับกฎ การตั้งค่า และทราฟฟิกที่ผ่าน WAF
Q: ใช้ WAF แล้วจำเป็นต้องอัปเดตแพตช์หรือไม่?
A: จำเป็น WAF เป็นการป้องกันเสริมและไม่สามารถรับประกันว่าจะตรวจจับการโจมตีได้ทุกวิธี องค์กรยังต้องอัปเดตซอฟต์แวร์ ตรวจสอบระบบ และใช้มาตรการป้องกันอื่นร่วมกัน
Q: Managed WAF Service จาก Nipa Cloud เหมาะกับใคร?
A: Managed WAF Service จาก Nipa Cloud เหมาะสำหรับองค์กรที่ต้องการเสริมการป้องกันเว็บไซต์หรือเว็บแอปพลิเคชันและต้องการทีมช่วยดูแลกฎ WAF และตรวจสอบทราฟฟิกผ่าน Cloudflare ควรปรึกษาทีม Nipa Cloud เพื่อประเมินรูปแบบการติดตั้งและขอบเขตบริการที่เหมาะกับระบบ
